广西某烟草工业企业:CISP认证与信息安全核心能力提升培训
浏览:5次 作者:小编一、培训背景
广西某烟草工业企业近年来持续推进数字化转型,工业控制系统、供应链管理系统、投资采购系统、办公协同系统等核心信息化系统深度应用,网络安全、数据安全与工控安全风险日益突出。高层多次强调要统筹发展和安全,聚焦重点任务,全面筑牢网络安全防线,持续深化安全体系建设,增强基础防护能力。
与此同时,各部门网信工作相关人员虽然具备一定的网络安全运维和系统管理经验,但知识结构多源于日常实践,缺少对CISP讲义所要求的信息安全保障、信息安全技术、信息安全管理、信息安全工程、信息安全法规与标准等核心知识域的系统梳理。部分人员计划参加CISP认证考试,也需要一套高密度、体系化、兼顾考试与实战的集中训练。
基于此,特邀请中培IT学院入企内训,提升CISP认证考试通过率和网信队伍持证率,为数字化转型提供安全保障。
二、培训目标
培训围绕“考证通过”与“实战提升”双目标设计,具体如下:
构建知识体系:帮助学员系统掌握 CISP 讲义核心知识域,建立信息安全保障、安全技术、安全管理、安全工程与法规标准的整体框架,改变知识零散、依赖日常经验的现状。
掌握核心工具:使学员能够理解并初步运用风险评估、ISO 27001、等保 2.0、安全审计、应急响应、业务连续性、数据安全治理等核心工具与方法。
提升考试通过率:通过模拟考试与错题精讲,使学员熟悉 CISP 考试题型、重点与答题技巧,提升认证考试通过率与网信队伍持证率。
强化合规意识:帮助学员理解网络安全法、数据安全法、个人信息保护法等法规红线,提升网信工作合规意识与安全运营能力。
统一安全语言:推动学员从“零散运维经验”向“体系化安全治理”转变,形成统一的信息安全语言与协作标准,为数字化转型提供安全保障。
三、培训对象
面向各部门网信工作相关人员,约50人,涵盖信息中心、各生产厂、部门网信员、网络安全运维、系统管理、数据管理等岗位。
四、培训大纲
时间 | 内容模块 | 授课要点 |
第一天 | 模块一: CISP知识体系与信息安全保障 | CISP考试大纲解读与备考策略; 信息安全保障框架; CIA三要素; PDR、PPDR、IATF等安全模型; 风险管理与风险处置; 安全策略与合规框架。 |
第二天 | 模块二: 信息安全技术 | 密码学基础; 对称/非对称加密、哈希、数字签名、PKI、国密算法; 身份认证与访问控制; 网络通信安全; 防火墙、IDS/IPS、VPN、零信任; 主机与终端安全。 |
第三天 | 模块三: 信息安全管理与工程 | ISO 27001与ISMS; 等保2.0定级、建设整改与测评; 安全工程与安全运营; 安全审计、日志与SIEM; 漏洞管理; 业务连续性与应急响应; 数据分类分级与隐私保护。 |
第四天 上午 | 模块四: 信息安全法规与标准 | 网络安全法、数据安全法、个人信息保护法、密码法; 信息安全标准体系; 供应链安全; 工控安全与合规红线。 |
第四天 下午 | 模块五: 模拟考试与知识体系总结 | CISP模拟考试; 错题精讲; 重点串讲; 答题技巧与时间管理; 行动学习成果展示; 答疑与结业。 |
五、讲师简历
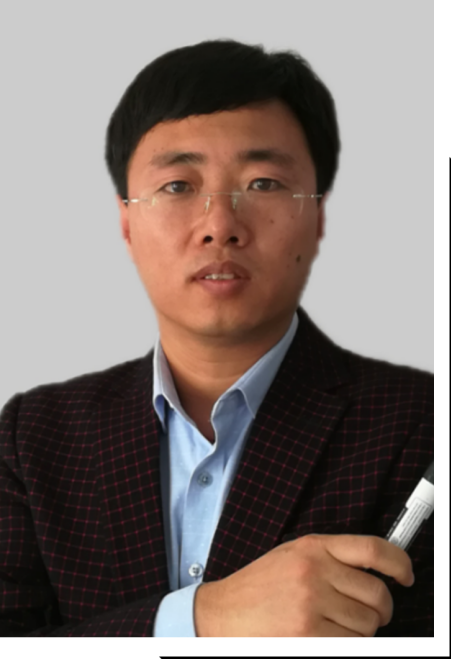
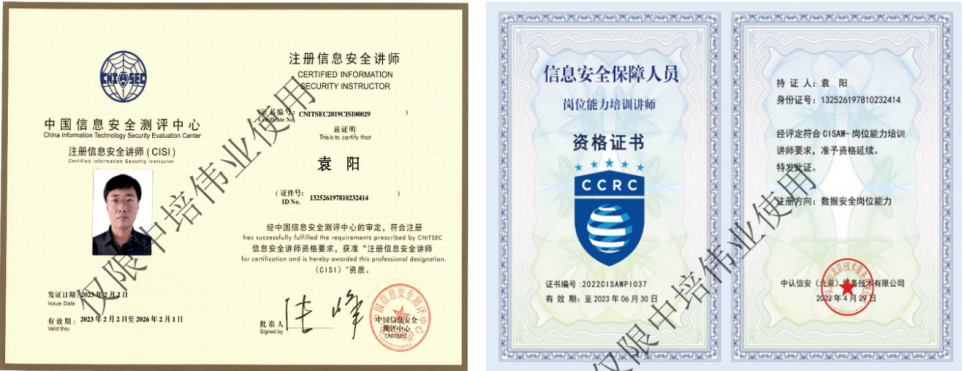
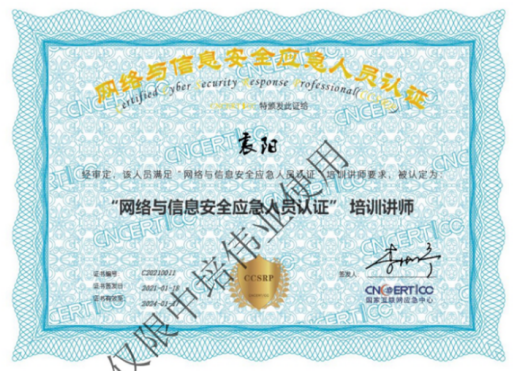
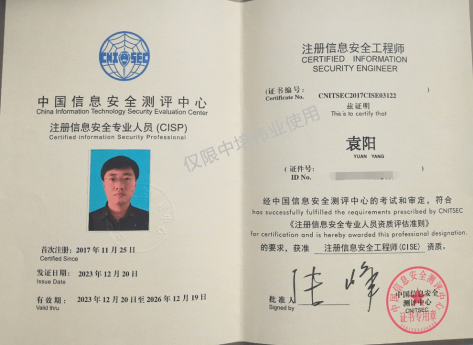
袁阳 老师
袁老师拥有近20年网络工作经验、10余年讲师经验,曾就职于天津电信、神州数码公司、北京安博亚威科技有限公司,担任教学经理、首席讲师。参与设计河北网通项目、中煤集团视频会议项目、中国银行项目、吉林省农业银行网络改造项目、浙江省检疫检验局项目、中国铁通项目、河北移动项目、广东移动项目等。
是CISCO认证的CCSI#33236(CISCO认证讲师),培养了数百名CCIE。被多次聘请到大型公司做技术交流讲座,如诺基亚西门子通信技术公司、MOTOROLA通信技术公司、中国航空结算中心、中国铁通等,还被邀请到河北移动、广东移动等公司做网络优化。2014年3月讲授华为HCIE课程,培养出100多名HCIE学员。讲授思科CCIE课程等,讲授微软系统课程、数据库课程、2008服务器调优等。
资质证书
六、培训过程
本次培训于2026年9月7-10日在广西某烟草工业企业电讲室开展,为期4天,采用“理论讲解+工具演练+案例复盘+模拟考试”的模式推进。整体授课推进顺畅,学员保持了较高的参与度与注意力集中度。
第一天,课程从CISP考试大纲与讲义框架切入。袁老师先帮助学员建立CISP知识域地图。学员结合公司网信工作实际,选取核心业务系统作为对象,现场完成资产识别、威胁分析与风险矩阵练习,逐步理解“资产—威胁—脆弱性—风险”的拆解逻辑。
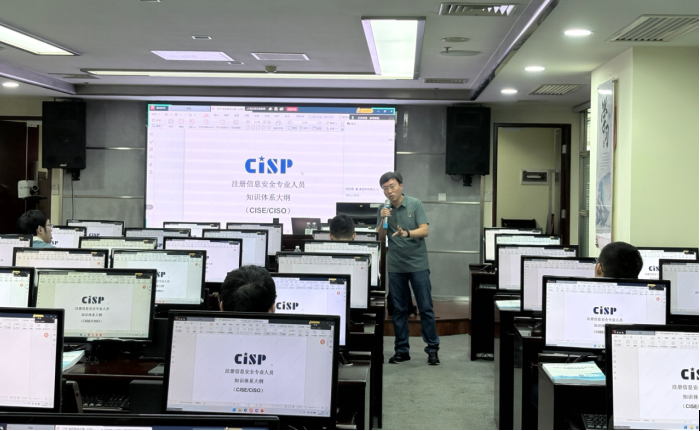
第二天,课程进入信息安全技术。学员通过抓包分析与防火墙策略讨论,进一步理解网络边界防护、零信任与主机加固的落地要点。现场围绕“业务便利与安全管控如何平衡”“工控网络隔离与业务连续性如何兼顾”展开了较多讨论。
第三天,内容聚焦信息安全管理与工程。在应急响应桌面推演中,袁老师模拟勒索病毒事件,各小组按“准备—检测—遏制—根除—恢复—总结”流程完成处置推演。数据安全部分重点讲解分类分级、隐私保护与数据防泄漏,学员对合规边界有了更清晰认识。
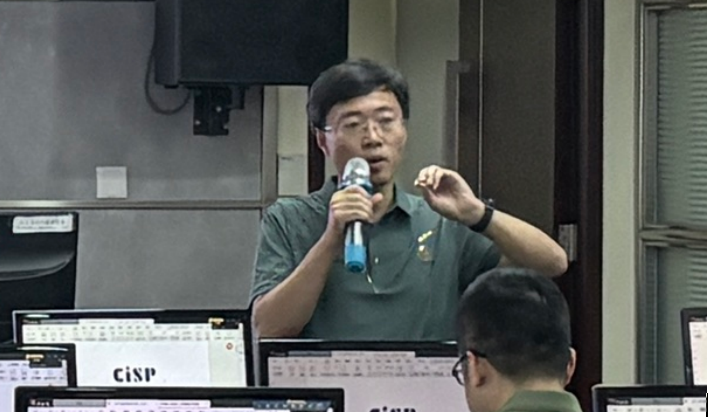
第四天,上午聚焦信息安全法规与标准,重点解析各项安全法规的红线要求,并结合行业网信工作特点,讲解安全标准体系。下午进行CISP模拟考试,严格按照考试标准执行。随后逐题精讲,重点串讲风险管理、密码学、访问控制、等保2.0、应急响应与法规标准等高频考点。袁老师还针对答题节奏、关键词识别与易混淆概念进行了专项辅导。最后,各小组展示行动学习成果,结合实际提出信息安全改进建议。
七、培训总结
此次培训以CISP讲义和考试大纲为核心,围绕信息安全保障、安全技术、安全管理、安全工程与法规标准五个模块展开。从现场反馈与模拟成绩来看,培训达到了预期目标,具体成效如下:
1、学员对CISP核心知识域形成整体认知,风险管理、密码学、访问控制、等保2.0等高频考点的理解更加系统深入。课后小测显示,核心知识域掌握程度较培训前明显提升。
2、核心工具通过现场推演实现从理论到实操的转化,学员当场完成风险评估、等保差距分析、应急响应流程梳理和数据安全分类分级讨论。
3、对网络安全法、数据安全法、个人信息保护法等法规红线,以及工控安全、供应链安全与业务连续性要求更加清晰,合规意识与风险防范能力同步提升。
4、通过模拟考试与错题精讲,学员对CISP考试重点和答题技巧更加熟悉,模拟成绩较摸底阶段明显提升,为正式认证考试打下坚实基础。
有学员表示:这次培训让他对等保2.0的落地有了清晰思路。总体来看,此次培训为后续提升CISP持证率、统一安全语言、完善信息安全管理体系提供了认知基础和实操抓手。
 企业内训
- 标签: 网络安全 CISP 企业数字化转型
-
下篇: 没有下一篇了